081-327-8551 จ.–ศ. 09:00–18:00 น. info@yodthiptham.com
โลโก้ยอดทิพย์ธรรม ยอดทิพย์ธรรม Yod Thip Tham Law
สาขากฎหมาย · PDPA / คุ้มครองข้อมูลส่วนบุคคล

รับทำ PDPA และที่ปรึกษากฎหมาย PDPA สำหรับบริษัท นายจ้าง และฝ่าย HR

ตรวจระบบ PDPA ที่เคยทำไว้ วางระบบข้อมูลผู้สมัครและพนักงาน และช่วยประเมินหน้าที่เมื่อเกิดเหตุละเมิดข้อมูลส่วนบุคคล โดยเชื่อม PDPA เข้ากับกฎหมายแรงงาน สัญญา และการจัดการข้อพิพาท พร้อมจัดทำหลักฐานการดำเนินงานตามขอบเขตที่ตกลง

ต้องการจัดทำหรือตรวจบันทึกรายการประมวลผลข้อมูลส่วนบุคคล ดูบริการรับทำ ROPA โดยทนาย พร้อมตัวอย่าง สิ่งส่งมอบ และข้อมูลสำหรับประเมินขอบเขตงาน

ภาพประกอบบริการ PDPA: การคุ้มครองข้อมูลส่วนบุคคล ระบบเอกสารและความปลอดภัยของข้อมูลในองค์กร

บริการ PDPA 3 แบบ เลือกตามสถานการณ์ขององค์กร

ทุกบริการมีขอบเขต สิ่งที่ส่งมอบ และระยะเวลาชัดเจน ทนายผู้รับผิดชอบแจ้งขอบเขตและค่าบริการให้ทราบก่อนเริ่มงาน

เกิดเหตุข้อมูลรั่วแล้ว? ไปที่บริการเร่งด่วน
แนะนำเป็นจุดเริ่มต้น

ตรวจความพร้อม PDPA ขององค์กร PDPA Legal Health Check

เหมาะกับองค์กรที่มีเอกสาร PDPA แล้ว แต่ไม่มั่นใจว่าครบ ใช้ได้จริง และพิสูจน์ได้เมื่อถูกตรวจหรือถูกร้องเรียน

สิ่งที่ได้รับ

  • ตรวจเอกสารและตัวอย่างกระบวนการที่ใช้จริง พร้อมสัมภาษณ์ฝ่ายที่เกี่ยวข้อง
  • Gap & Risk Register จัดลำดับความเสี่ยงให้เห็นว่าต้องแก้อะไรก่อน
  • Roadmap แก้ไข 30/60/90 วัน ที่ผู้บริหารสั่งการต่อได้
  • ประชุมสรุปผลกับผู้บริหาร (Executive Readout)

ระยะเวลาประมาณ 15 วันทำการ

ปรึกษาเรื่องนี้ทาง LINE ดูรายละเอียด Health Check

วางระบบข้อมูลพนักงานตาม PDPA HR Privacy Setup

เหมาะกับบริษัทที่เก็บข้อมูลผู้สมัครและพนักงาน เช่น ใบสมัคร ใบรับรองแพทย์ กล้องวงจรปิด หรือสแกนนิ้ว โดยยังไม่มีเกณฑ์ชัดเจน ตั้งแต่รับสมัครจนพ้นสภาพ

สิ่งที่ได้รับ

  • Employee Privacy Notice ที่ตรงกับการใช้ข้อมูลจริง
  • Data Flow / ROPA ส่วน HR และ Retention Schedule ว่าเอกสารไหนเก็บกี่ปี
  • แนวทาง CCTV ข้อมูลชีวภาพ และขั้นตอนตอบคำขอใช้สิทธิ (DSAR)
  • Playbook และอบรมทีม HR ออนไลน์ (ไม่เกิน 2 ชั่วโมง)
เร่งด่วน · เพิ่งเกิดเหตุ

รับมือข้อมูลรั่วไหลด่วน Rapid Data Breach Legal Triage

เหมาะกับองค์กรที่เพิ่งพบว่าระบบถูกแฮก อีเมลหลุด หรือข้อมูลถูกเข้าถึงโดยมิชอบ และต้องตัดสินใจเรื่องการแจ้งเหตุ

โดยหลักต้องแจ้ง สคส. ภายใน 72 ชั่วโมง นับแต่ทราบเหตุ (มาตรา 37(4))

สิ่งที่ได้รับ (Stage 1)

  • ทนายคุยด่วนกับผู้ตัดสินใจขององค์กร (Urgent Legal Call ไม่เกิน 120 นาที)
  • Incident Timeline และประเมินระดับความเสี่ยงเบื้องต้น
  • Decision & Action Memo สิ่งที่ต้องทำทันที และเหตุผลประกอบการตัดสินใจแจ้งเหตุ

การแจ้ง สคส. การแจ้งเจ้าของข้อมูล และการจัดการต่อเนื่อง (Stage 2) เสนอแยกตามขอบเขตจริง

ทนายผู้รับผิดชอบบริการ PDPA ทั้ง 3 แบบ ทนายเอกราช ทิพย์แมม ผู้เข้ารอบชิงชนะเลิศ PDPA Challenge 2023 ผู้เขียนบทความ PDPA 136 เรื่องในศูนย์ความรู้
ดูประวัติทนาย
เข้าใจปัญหาของคุณ

เมื่อองค์กรต้องใช้ข้อมูลส่วนบุคคลอย่างถูกกฎหมาย

บริการกฎหมาย PDPA ครอบคลุมเรื่องอะไรบ้าง?

บริการกฎหมาย PDPA ครอบคลุมการตรวจความพร้อมขององค์กร (Legal Health Check) การวางระบบข้อมูลพนักงานตั้งแต่รับสมัครจนพ้นสภาพ (HR Privacy) และการรับมือทางกฎหมายเมื่อเกิดเหตุข้อมูลรั่วไหล เป้าหมายไม่ใช่แค่การมีเอกสารครบ แต่ทำให้องค์กรเห็นความเสี่ยงจริง จัดลำดับการแก้ไข และสร้างกระบวนการที่ใช้ได้จริงและพร้อมชี้แจงที่มาที่ไปเมื่อถูกตรวจสอบ

องค์กรจำนวนมากมีเอกสาร PDPA อยู่แล้ว แต่ไม่มั่นใจว่าครบ ใช้จริง และพร้อมพิสูจน์เมื่อถูกตรวจสอบหรือถูกร้องเรียนหรือไม่ เราช่วยตรวจของเดิม จัดระบบข้อมูล และเตรียมความพร้อมรับมือเหตุ โดยเชื่อม PDPA เข้ากับกฎหมายแรงงาน สัญญา และการระงับข้อพิพาท เพื่อให้แนวทางที่ได้ใช้งานได้จริงในบริบทขององค์กรคุณ

ความรู้กฎหมาย PDPA

เข้าใจหลัก PDPA เบื้องต้นสำหรับองค์กร

กฎหมายหลักคือ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ซึ่งบังคับใช้เต็มรูปแบบตั้งแต่ 1 มิถุนายน 2565 วางหลักให้องค์กรที่เก็บ ใช้ หรือเปิดเผยข้อมูลส่วนบุคคลต้องทำอย่างมีฐานทางกฎหมายและโปร่งใส — แต่รายละเอียดการปฏิบัติย่อมขึ้นอยู่กับลักษณะข้อมูลและการทำงานจริงขององค์กรแต่ละแห่ง

1. ต้องมี “ฐานการประมวลผล” ที่ถูกต้อง

การเก็บและใช้ข้อมูลส่วนบุคคลต้องอยู่บนฐานทางกฎหมายอย่างใดอย่างหนึ่ง เช่น ความยินยอม การปฏิบัติตามสัญญา หน้าที่ตามกฎหมาย ประโยชน์โดยชอบด้วยกฎหมาย (Legitimate Interest) เป็นต้น (โดยหลักตามมาตรา 24) ส่วน ข้อมูลอ่อนไหว เช่น เชื้อชาติ ศาสนา ข้อมูลสุขภาพ ข้อมูลชีวภาพ (ลายนิ้วมือ/ใบหน้า) มีเงื่อนไขเข้มกว่าและโดยหลักต้องได้รับความยินยอมโดยชัดแจ้ง หรือมีฐานเฉพาะรองรับ (มาตรา 26) การเลือกฐานให้ถูกตั้งแต่ต้นสำคัญมาก เพราะกระทบทั้งเอกสารและการขอความยินยอม

2. เจ้าของข้อมูลมี “สิทธิ” ที่องค์กรต้องรองรับ

PDPA ให้สิทธิแก่เจ้าของข้อมูลหลายประการที่องค์กรต้องเตรียมกระบวนการรองรับ (เรียกรวมว่าการตอบคำขอใช้สิทธิ หรือ DSAR) เช่น

  • สิทธิขอเข้าถึงและขอสำเนาข้อมูลของตน
  • สิทธิขอแก้ไขข้อมูลให้ถูกต้องเป็นปัจจุบัน
  • สิทธิขอลบ/ทำลาย หรือระงับการใช้ในบางกรณี
  • สิทธิคัดค้านการประมวลผล และสิทธิถอนความยินยอม
  • สิทธิขอให้โอนย้ายข้อมูล (Data Portability) ในบางกรณี

องค์กรจึงควรมีช่องทางและขั้นตอนที่ชัดเจนว่าใครรับคำขอ ตรวจสอบตัวตนอย่างไร และต้องตอบภายในกรอบเวลาที่เหมาะสม

3. เมื่อเกิดเหตุละเมิดข้อมูล ต้องรีบประเมินและอาจต้องแจ้ง

เมื่อเกิดเหตุข้อมูลรั่วไหล ถูกเข้าถึงโดยมิชอบ หรือส่งข้อมูลผิดคน โดยหลักตามมาตรา 37(4) ผู้ควบคุมข้อมูลต้อง แจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมง นับแต่ทราบเหตุเท่าที่จะทำได้ และหากมีความเสี่ยงสูงต่อสิทธิและเสรีภาพของบุคคล ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาด้วย ช่วงเวลาสั้นนี้ทำให้การมี “แผนรับมือเหตุ” ที่ซ้อมไว้ล่วงหน้าเป็นเรื่องสำคัญ

4. ข้อมูลพนักงานคือจุดที่องค์กรมักมองข้าม

ข้อมูลผู้สมัครและพนักงานไหลผ่านหลายจุด ตั้งแต่ประกาศรับสมัคร การสัมภาษณ์ สัญญาจ้าง ระบบ HRIS ไปจนถึงข้อมูลการลา สุขภาพ และการสแกนเข้าออก การวางระบบข้อมูล HR ให้มีหนังสือแจ้ง (Notice) ที่ตรงกับความจริง กำหนดระยะเวลาเก็บและสิทธิเข้าถึง รวมถึงแนวทางเมื่อพ้นสภาพ จะช่วยลดความเสี่ยงข้อพิพาทแรงงานที่พ่วงมากับประเด็นข้อมูลได้มาก

เนื้อหาข้างต้นเป็นความรู้กฎหมายทั่วไปเพื่อความเข้าใจเบื้องต้น ไม่ใช่คำปรึกษาเฉพาะกรณี ผลในทางกฎหมายและหน้าที่ที่แท้จริงขึ้นอยู่กับข้อเท็จจริง ประเภทและปริมาณข้อมูล และกฎหมายลำดับรองที่บังคับใช้ ณ ขณะนั้นเป็นรายกรณี แนะนำให้ปรึกษาทนายความเพื่อประเมินองค์กรของท่านโดยเฉพาะ
บริการ PDPA ที่เราดูแล

ดูแลต่อหลังวางระบบ และเมื่อถูกร้องเรียน

ที่ปรึกษา PDPA ต่อเนื่อง (หลังวางระบบ)

เหมาะกับ องค์กรที่วางระบบแล้ว และต้องการคงสถานะปฏิบัติตามให้ต่อเนื่อง
ทบทวนเอกสารเมื่อประกาศลำดับรองเปลี่ยน อัปเดต Notice/แบบขอความยินยอม/DPA ช่วยตอบคำขอใช้สิทธิ และซักซ้อมแผนรับมือเหตุ แบบรายกรณีหรือรายเดือน

รับมือเมื่อถูกร้องเรียนและถูกสั่งปรับ งานว่าความโดยทนายความ

เหมาะกับ องค์กรที่ถูกเจ้าของข้อมูลร้องเรียน ได้รับหนังสือให้ชี้แจงจากคณะกรรมการผู้เชี่ยวชาญ หรือได้รับคำสั่งลงโทษปรับทางปกครองแล้ว

เรื่องร้องเรียน PDPA ไม่ได้จบที่การปรับ แต่เดินต่อเป็นชั้น ๆ และแต่ละชั้นมีกรอบเวลาบังคับ เราดูแลตั้งแต่ชั้นชี้แจงจนถึงชั้นศาล

  1. 1ชั้นร้องเรียนและตรวจสอบ — จัดทำคำชี้แจง รวบรวมพยานหลักฐานและบันทึกการปฏิบัติตามกฎหมาย เสนอต่อพนักงานเจ้าหน้าที่และคณะกรรมการผู้เชี่ยวชาญ
  2. 2ชั้นคำสั่งลงโทษปรับทางปกครอง — ตรวจฐานความผิดที่ถูกกล่าวหา ความได้สัดส่วนของอัตราโทษ และความชอบด้วยกฎหมายของขั้นตอน เพื่อประเมินช่องทางโต้แย้ง
  3. 3ชั้นศาลปกครอง — ฟ้องขอให้เพิกถอนคำสั่ง ซึ่งโดยหลักต้องยื่นฟ้อง ภายใน 90 วัน นับแต่วันที่รู้หรือควรรู้เหตุแห่งการฟ้องคดี จึงต้องประเมินและตัดสินใจให้ทันกรอบเวลา
  4. 4ชั้นคดีแพ่งจากเจ้าของข้อมูล — ตั้งรับการเรียกค่าสินไหมทดแทน ซึ่งกฎหมายเปิดช่องให้ศาลสั่งจ่าย ค่าสินไหมทดแทนเพื่อการลงโทษเพิ่มได้อีกไม่เกิน 2 เท่า ของค่าสินไหมทดแทนที่แท้จริง (มาตรา 78)

ขั้นตอนตั้งแต่การโต้แย้งคำสั่งทางปกครองจนถึงการว่าความในศาล เป็นงานที่ต้องดำเนินการโดยทนายความ ไม่ใช่งานจัดทำเอกสารตามแบบ — จุดนี้คือเหตุผลที่องค์กรควรมีสำนักงานกฎหมายอยู่ข้างตั้งแต่ได้รับหนังสือฉบับแรก

ขั้นตอน กรอบเวลา และช่องทางโต้แย้งที่ใช้ได้จริง ขึ้นอยู่กับประเภทคำสั่งและข้อเท็จจริงเป็นรายกรณี รวมถึงกฎหมายลำดับรองที่บังคับใช้ ณ ขณะนั้น แนะนำให้ปรึกษาทนายความทันทีที่ได้รับหนังสือ

ประเมินตัวเองเบื้องต้น

สัญญาณว่าองค์กรควรเริ่มประเมิน PDPA

PDPA มีทั้งหน้าที่เชิงเอกสารและกรอบเวลาที่ห้ามพลาด โดยเฉพาะเมื่อเกิดเหตุ การประเมินตั้งแต่เนิ่น ๆ ช่วยลดความเสี่ยงและทำให้ตัดสินใจได้เร็วเมื่อมีเรื่อง

มี Notice แต่ไม่ตรงงานจริง

มีหนังสือแจ้ง/นโยบายแล้ว แต่ไม่มั่นใจว่าตรงกับการเก็บและใช้ข้อมูลจริงขององค์กร

ข้อมูลกระจายหลายที่

ข้อมูลลูกค้า–พนักงานอยู่ใน LINE อีเมล HRIS และแฟ้มหลายจุด โดยไม่มีภาพรวม

ใช้ CCTV/สแกนนิ้ว/ข้อมูลสุขภาพ

ใช้กล้องวงจรปิด สแกนลายนิ้วมือ หรือเก็บข้อมูลสุขภาพ โดยยังไม่มีหลักเกณฑ์รองรับ

ไม่รู้ว่าเก็บเอกสารกี่ปี

ไม่มีกำหนดระยะเวลาเก็บและการทำลายข้อมูลที่ชัดเจน จึงเก็บทุกอย่างไว้ไม่มีที่สิ้นสุด

ไม่มีขั้นตอนตอบคำขอ/รับมือเหตุ

ยังไม่มีกระบวนการตอบคำขอใช้สิทธิ (DSAR) หรือแผนรับมือเมื่อเกิดเหตุข้อมูลรั่ว

เพิ่งเกิดเหตุและต้องตัดสินใจด่วน

เพิ่งทราบว่ามีข้อมูลรั่วหรือถูกเข้าถึงโดยมิชอบ และต้องตัดสินใจภายใต้เวลาจำกัด

ขั้นตอนการทำงานของเรา

ทำงานอย่างเป็นขั้นตอน โปร่งใสทุกระยะ

1

นัดประเมินเบื้องต้น

รับฟังบริบทองค์กร ตรวจ Conflict และเลือกบริการที่ตรงปัญหา (Health Check / HR / Incident)

2

เสนอขอบเขตงาน

ระบุ Scope, Deliverables, ระยะเวลา และแนวทางค่าบริการที่ชัดเจนก่อนเริ่ม

3

เริ่มโครงการ

ลงนามและ Kickoff ดำเนินการตรวจ วางระบบ หรือรับมือเหตุตามแผนที่ตกลง

4

ส่งมอบและติดตามผล

ส่งมอบเอกสารและแนวทางใช้จริง พร้อมรายงานและติดตามผลจนงานเรียบร้อย

ผู้รับผิดชอบบริการ

ทุกงาน PDPA มีทนายผู้รับผิดชอบชัดเจน

ทนายความ นายเอกราช ทิพย์แมม ผู้รับผิดชอบบริการ PDPA

นายเอกราช ทิพย์แมม

ทนายผู้รับผิดชอบบริการ PDPA

  • นิติศาสตรบัณฑิต เกียรตินิยมอันดับ 1 มหาวิทยาลัยราชภัฏเชียงใหม่
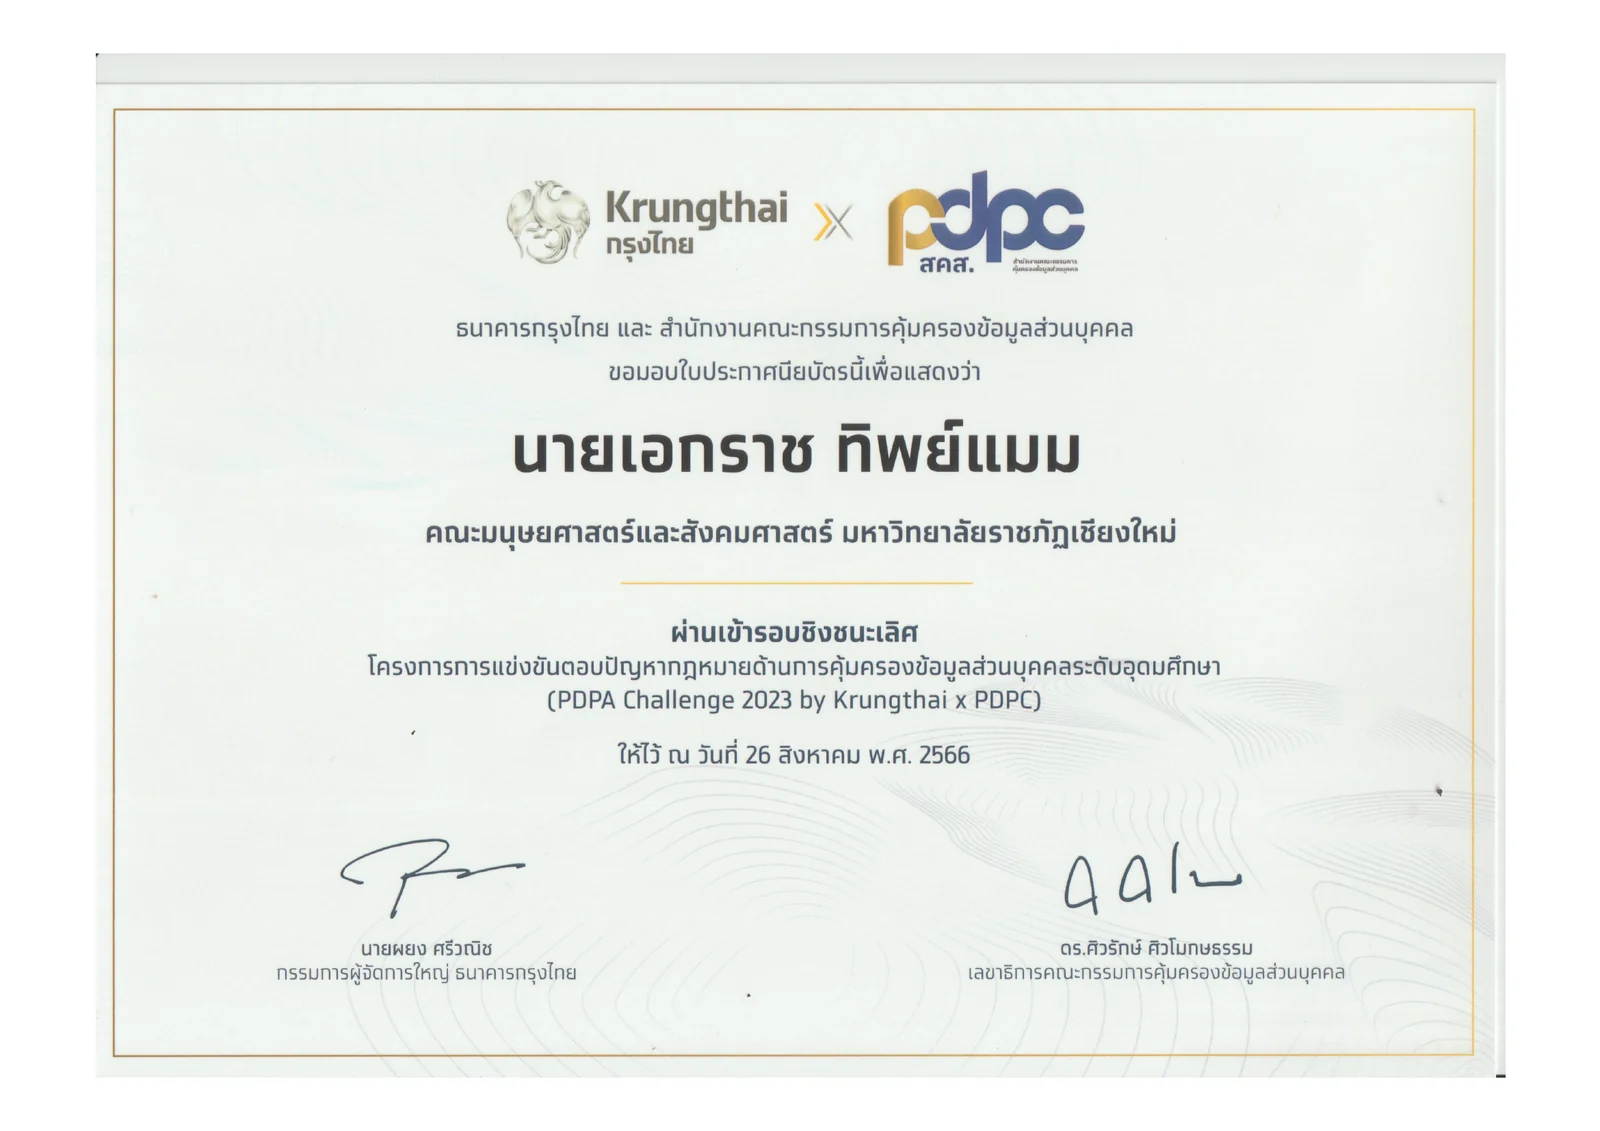
  • ผ่านเข้ารอบชิงชนะเลิศ PDPA Challenge 2023 (ธนาคารกรุงไทย × สคส.)

เป็นเจ้าของงานหลักของบริการ PDPA ดูแลให้ทุกโครงการมีผู้รับผิดชอบชัดเจนตั้งแต่ประเมินขอบเขตจนส่งมอบ ประสานงานกับทีมของสำนักงานเพื่อเชื่อมประเด็นคุ้มครองข้อมูลส่วนบุคคลเข้ากับงานแรงงาน สัญญา และการบังคับคดีที่เกี่ยวข้อง เพื่อให้แนวทางที่วางไว้ใช้งานได้จริงในบริบทของบริษัทและฝ่าย HR

ก่อนส่งมอบทุกครั้ง จะตรวจทานความสอดคล้องกับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล และประกาศลำดับรองที่บังคับใช้ ณ ขณะนั้น · ดูทีมทนายทั้งหมด →

เกียรติบัตรที่เกี่ยวข้อง เกียรติบัตร PDPA Challenge 2023 — นายเอกราช ทิพย์แมม ผ่านเข้ารอบชิงชนะเลิศ (ธนาคารกรุงไทย × สคส.) PDPA Challenge 2023 · ผ่านเข้ารอบชิงชนะเลิศ จัดโดยธนาคารกรุงไทย × สคส. — คลิกเพื่อดูเต็ม ↗

ทนายความที่ดูแลงาน PDPA

ดูประวัติ ใบอนุญาต ลักษณะงาน และช่องทางนัดปรึกษาของทนายแต่ละท่าน

ไขข้อข้องใจ

คำถามที่พบบ่อยเรื่อง PDPA

PDPA คือ พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ซึ่งบังคับใช้เต็มรูปแบบตั้งแต่ 1 มิถุนายน 2565 กำหนดให้องค์กรที่เก็บ ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล ต้องมีฐานทางกฎหมายที่ชัดเจน แจ้งวัตถุประสงค์ (Privacy Notice) จัดให้มีมาตรการรักษาความมั่นคงปลอดภัย รองรับสิทธิของเจ้าของข้อมูล และมีขั้นตอนรับมือเมื่อเกิดเหตุละเมิด โดยหลักองค์กรควรเริ่มจากการสำรวจว่ามีข้อมูลอะไร เก็บไว้ที่ไหน ใช้ทำอะไร แล้วจึงวางเอกสารและกระบวนการให้สอดคล้องกับการทำงานจริง
โดยหลัก PDPA ใช้กับผู้ควบคุมข้อมูลส่วนบุคคลทุกขนาด ไม่ได้ยกเว้นให้ธุรกิจขนาดเล็กโดยอัตโนมัติ เพียงแต่ระดับของมาตรการที่เหมาะสมย่อมแตกต่างกันตามลักษณะและปริมาณข้อมูล ธุรกิจ SME ที่มีข้อมูลพนักงานและลูกค้าจึงควรมีอย่างน้อย Privacy Notice ฐานการประมวลผลที่ถูกต้อง และแนวทางรักษาความปลอดภัยขั้นพื้นฐาน ทั้งนี้กฎหมายลำดับรองบางฉบับอาจผ่อนปรนหน้าที่บางอย่างสำหรับกิจการขนาดเล็ก ควรตรวจสอบหลักเกณฑ์ล่าสุดเป็นรายกรณี
ชุดเอกสารสำเร็จรูปให้แบบฟอร์มกลาง ๆ ที่อาจไม่ตรงกับการทำงานจริงขององค์กร และมักพิสูจน์ไม่ได้เมื่อถูกตรวจสอบ ส่วน Legal Health Check คือการตรวจของจริง ทั้งเอกสารและตัวอย่างกระบวนการ สัมภาษณ์ฝ่ายที่เกี่ยวข้อง แล้วจัดทำ Gap & Risk Register พร้อม Roadmap จัดลำดับสิ่งที่ต้องแก้ก่อน–หลัง เป้าหมายคือให้องค์กรเห็นความเสี่ยงที่แท้จริงและแก้ได้อย่างมีลำดับ ไม่ใช่แค่มีเอกสารไว้โชว์
โดยหลักตามมาตรา 37(4) เมื่อเกิดเหตุละเมิดข้อมูลส่วนบุคคล ผู้ควบคุมข้อมูลต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่จะทำได้ และหากเหตุนั้นมีความเสี่ยงสูงต่อสิทธิและเสรีภาพของบุคคล ต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาด้วย ช่วงเวลานี้สำคัญมากและการประเมินว่าเข้าข่ายต้องแจ้งหรือไม่ต้องอาศัยข้อเท็จจริงเฉพาะเหตุ จึงควรปรึกษาทนายทันทีที่ทราบเหตุ
ไม่ได้ผิดโดยตัวเอง แต่ต้องทำให้ถูกหลักเกณฑ์ ข้อมูลลายนิ้วมือและข้อมูลสุขภาพถือเป็น ‘ข้อมูลอ่อนไหว’ ตามมาตรา 26 ซึ่งมีเงื่อนไขเข้มกว่าข้อมูลทั่วไป โดยหลักต้องได้รับความยินยอมโดยชัดแจ้งหรือมีฐานทางกฎหมายเฉพาะรองรับ ส่วนกล้องวงจรปิดต้องมีการแจ้ง (ป้าย/Notice) วัตถุประสงค์ที่ชัดเจน กำหนดระยะเวลาเก็บ และจำกัดผู้เข้าถึง องค์กรจำนวนมากใช้เครื่องมือเหล่านี้โดยยังไม่มีหลักเกณฑ์รองรับ จึงควรวางระบบให้ถูกต้องก่อนเกิดข้อร้องเรียน
ไม่ใช่ทุกองค์กรที่ต้องมี DPO กฎหมายกำหนดให้ต้องแต่งตั้ง DPO ในบางกรณี เช่น กิจกรรมหลักเป็นการประมวลผลข้อมูลจำนวนมากที่ต้องติดตามพฤติกรรมอย่างสม่ำเสมอ หรือประมวลผลข้อมูลอ่อนไหวเป็นจำนวนมาก (ตามมาตรา 41) การประเมินว่าเข้าข่ายหรือไม่ต้องพิจารณาลักษณะและปริมาณการประมวลผลจริง ทีมของเราช่วยประเมินหน้าที่นี้ และหากยังไม่ถึงเกณฑ์บังคับ ก็ช่วยวางผู้รับผิดชอบภายในให้ดูแลได้อย่างเหมาะสม
รับประเมินได้ทั้งงานจัดทำใหม่และตรวจร่างเดิม โดยสำรวจกิจกรรม ตรวจฐานกฎหมาย และกำหนดทะเบียนกับข้อสังเกตที่จะส่งมอบตามขอบเขตจริง หลังพูดคุยรายละเอียดครบ สำนักงานเสนอขอบเขตงานอย่างละเอียดและค่าบริการภายใน 1–2 วันทำการ โดยทั่วไปทบทวนแก้ไขร่างประมาณ 2 รอบตามข้อเสนอ ไฟล์ที่ส่งมอบไม่มีค่ารายเดือนหรือรายปี และเลือกบริการที่ปรึกษาดูแลต่อแยกได้ อ่านรายละเอียดบริการรับทำ ROPA ตัวอย่างบันทึก และข้อมูลที่ต้องเตรียม หรือติดต่อ LINE แล้วพิมพ์ ประเมิน ROPA
ความรู้กฎหมาย

บทความความรู้ที่เกี่ยวข้องกับ PDPA และองค์กร

รวมสาระน่ารู้เรื่องข้อมูลส่วนบุคคลและกฎหมายที่เกี่ยวกับองค์กร ที่ทีมทนายของเรากำลังทยอยเผยแพร่ในคลังความรู้กฎหมาย

บริการที่เกี่ยวข้อง

เรื่องที่มักเกี่ยวเนื่องกับ PDPA

ทนายความให้คำปรึกษาการวางระบบ PDPA และตรวจความพร้อมด้านคุ้มครองข้อมูลแก่องค์กร

ประเมินความพร้อม PDPA ขององค์กรคุณ

ไม่แน่ใจว่าควรเริ่มจากตรวจความพร้อม (Health Check) วางระบบข้อมูล HR หรือรับมือเหตุข้อมูลรั่ว — ปรึกษาทีมทนายของเราเพื่อคัดกรองขอบเขตก่อนเสนอแนวทาง ทุกเรื่องเป็นความลับ

แชทผ่าน LINE